
取引先からサイバーセキュリティ調査票が届いた場合、最初に行うのは、セキュリティ対策の追加購入ではありません。
自社のPC、ネットワーク、工場設備、クラウドサービスなどについて、現在どのような管理を行っているかを確認することです。
調査票への回答では「実施済み」「一部実施」「未実施」「対象外」「確認中」を区別し、確認した事実に基づいて記入します。
中小製造業では情報システムの専任担当者がいないこともありますが、総務、品質保証、生産技術、設備保全などの担当者が協力することで回答を作成できます。
この記事では、アクセス管理、バックアップ、従業員教育、インシデント対応などの代表的な確認項目について、回答文例、証拠資料の整理方法、提出前のチェックまで解説します。
※本記事の回答例は説明用の架空例です。実際の回答では、必ず自社で確認した事実に書き換えてください。
調査票への回答は「対象範囲」と「実施状況」の確認から始める
取引先は何を確認したいのか
サイバーセキュリティ調査票は、取引先が発注先や委託先の情報セキュリティ対策の状況を把握するための書類です。
確認する対象は、ウイルス対策ソフトの導入有無だけではありません。
例えば、次のような事項が含まれます。
- 情報セキュリティに関する社内方針があるか。
- 顧客情報や図面などの重要情報を把握しているか。
- 利用者ごとにアクセス権限を管理しているか。
- OSやソフトウェアの脆弱性に対応しているか。
- バックアップを取得し、復元できる状態にあるか。
- 従業員にセキュリティ教育を実施しているか。
- 情報漏えいや不正アクセスが起きた場合の対応手順があるか。
経済産業省と内閣官房国家サイバー統括室は、2026年3月に「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の制度構築方針を公表しました。
その背景には、発注企業が委託先の対策状況を把握しにくいことや、委託先が複数の発注企業から異なる要求を受けるという課題があります。
調査票への回答は、単なる事務作業ではなく、取引先に自社の管理状況を説明する業務と考える必要があります。
会社全体か、工場だけかを確認する
調査票に記入する前に、回答対象を明確にします。
特に製造業では、事務系ITと生産設備が必ずしも同じ管理方法になっていません。
| 対象 | 主な確認内容 | 確認する部署 |
|---|---|---|
| 事務PC | OS更新、ウイルス対策、端末管理 | 総務・IT担当 |
| クラウド | MFA、利用者、共有権限 | IT担当・管理者 |
| ファイルサーバー | アクセス権、バックアップ | IT担当 |
| 生産管理システム | 利用権限、更新、復旧方法 | 生産管理 |
| 検査・設備PC | OS、USB、外部接続 | 生産技術・保全 |
| PLC・制御機器 | 接続経路、保守、変更管理 | 設備保全 |
| 外部保守接続 | 接続許可、認証、操作記録 | 設備保全・IT担当 |
例えば、事務PCでは定期的にWindows Updateを実施していても、製造設備に組み込まれたPCでは設備メーカーの承認が必要になる場合があります。
この状態で「すべてのPCを定期更新しています」と回答すると、実態と異なる可能性があります。
対象範囲が不明確な場合は、取引先へ確認しましょう。
「回答対象は当社全拠点でしょうか。それとも貴社向け製品を製造する工場および関連システムでしょうか」
このように具体的に問い合わせると、確認すべき範囲が整理しやすくなります。
調査票の回答は5つの区分で判定する
この記事を読んだ方におすすめの市場調査レポート
実施済み・一部実施・未実施・対象外・確認中
回答の誤りを減らすには、社内で判定基準を統一することが重要です。
以下は、自社の回答を整理するための推奨区分です。
| 区分 | 判定の考え方 |
|---|---|
| 実施済み | 質問の対象範囲と条件を満たしている |
| 一部実施 | 対策しているが対象や条件に不足がある |
| 未実施 | 求められた対策を実施していない |
| 対象外 | 対象の仕組みや業務がなく、適用しない合理的理由がある |
| 確認中 | 事実を確認できておらず、判定できない |
この5区分は、回答を統一するための社内管理方法です。
すべての取引先が採用している標準的な回答区分という意味ではありません。
実際には、取引先が指定する選択肢や判定条件を優先してください。
Yes/Noしか選べない場合はどうするか
取引先の調査票によっては、「はい」「いいえ」の二択しか用意されていないことがあります。
このとき、部分的な対策を実施しているだけで「はい」を選択するのは避けるべきです。
例えば、次の質問を考えます。
「すべての利用者に多要素認証を適用していますか」
Microsoft 365では多要素認証を利用していても、別の業務サービスでは利用していない場合、対象範囲の全体を満たしているとはいえません。
設問が全利用者を対象とするなら、通常は「いいえ」とし、備考欄に実施範囲を記載します。
記入例:
回答:いいえ
補足:Microsoft 365の対象アカウントでは多要素認証を適用していますが、一部の業務システムでは未適用です。対象範囲を確認し、適用方法を検討しています。
実施範囲が限られる場合や、取引先の判定条件が不明確な場合は、回答の解釈について確認することも有効です。
サイバーセキュリティ調査票の確認項目と回答例
ここからは代表的な質問について、社内の確認方法と記入例を紹介します。
1.アクセス管理と多要素認証
代表的な質問:
「情報システムへのアクセス権限は適切に管理されていますか」
確認する項目は、利用者IDの管理、権限の付与・変更・削除、退職者のアカウント停止、管理者権限の制限などです。
多要素認証(MFA)は、パスワード以外の認証要素も組み合わせる仕組みです。
対象となるシステム、利用者、管理者アカウントについて、どこまで適用されているかを確認します。
回答例(実施済みの場合):
「業務システムの利用者IDを個人単位で管理しています。入退社および異動時には権限の付与・変更・削除を行い、管理者権限は必要な担当者に限定しています。」
回答例(一部実施の場合):
「利用者IDは個人単位で管理していますが、アクセス権限の定期的な棚卸しは未実施です。管理方法と点検頻度の整備を検討しています。」
回答根拠としては、アカウント管理台帳、権限一覧、申請承認記録などが考えられます。
2.バックアップと復元確認
代表的な質問:
「重要な情報について定期的にバックアップを取得していますか」
バックアップでは、単にデータをコピーしているかだけではなく、取得対象、保存先、取得頻度、アクセス権限、保管期間を確認します。
また、バックアップが存在することと、実際に復元できることは別です。
例えば、次の状態を考えてみます。
共有フォルダのデータを毎日バックアップしている。
しかし、バックアップから正常に復元できるかを確認した記録がない。
この場合、バックアップ取得という設問と、復元テストという設問は分けて回答する必要があります。
回答例:
「共有ファイルサーバーの業務データについて定期的なバックアップを実施しています。バックアップの取得状況は管理画面で確認していますが、復元テストは未実施のため、今後の実施方法を検討しています。」
確認すべき証拠資料は、バックアップ設定、実行履歴、復元テスト記録などです。
ランサムウェア対策では、バックアップの保存先まで攻撃の影響を受けないよう、分離・保護の方法も確認することが重要です。
3.端末管理とソフトウェア更新
代表的な質問:
「OSおよびソフトウェアに対して、セキュリティ更新を実施していますか」
まず管理対象のPCやサーバーを把握します。
次に、それぞれのOS、バージョン、サポート状況、更新方法を確認します。
製造業では、設備メーカーが動作を保証している特定のOSを利用する場合があります。
そのため、更新できない設備が存在しても、単純に放置してよいわけではありません。
対象設備の特定、外部接続の制限、ネットワーク分離、USB管理など、代替的な対策を検討します。
回答例:
「事務系PCではOSの更新管理を行っています。一方、一部の生産設備用PCは設備メーカーの動作保証条件により更新が制限されています。当該設備の接続状況を管理し、追加対策を検討しています。」
代替対策を記載する場合も、実際に実施している対策と、今後検討する対策を明確に分けてください。
4.工場ネットワークと外部接続
代表的な質問:
「社内ネットワークへの不正アクセスを防止する対策を実施していますか」
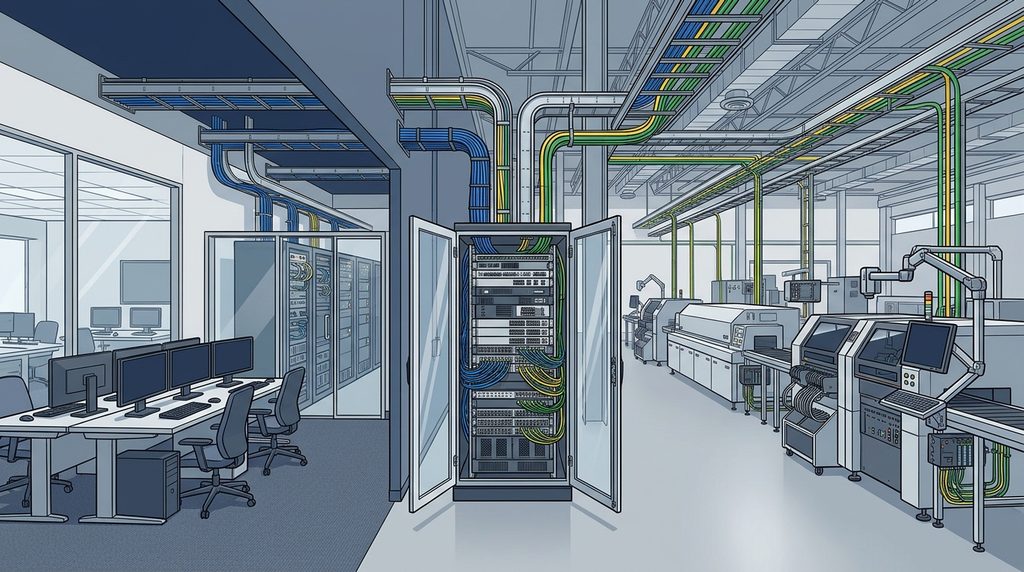
工場では、事務所LAN、生産管理システム、設備制御ネットワーク、設備メーカーのリモート保守回線などが存在します。
確認したいのは、各ネットワークがどのように接続され、どのような通信が許可されているかです。
例えば、ファイアウォールを導入していても、必要以上に広い通信が許可されている場合があります。
また、設備メーカーの遠隔保守接続について、接続可能な時間や認証方法、接続記録の管理が不十分なことも考えられます。
回答前には、次の情報を整理してください。
- ネットワーク構成図
- ファイアウォールの管理状況
- 工場ネットワークと事務系ネットワークの接続関係
- リモート保守の契約・接続条件
- 外部接続の許可・管理方法
- USBなどの可搬媒体の管理方法
回答例:
「事務系ネットワークと設備系ネットワークの接続経路を確認し、管理対象を整理しています。一部設備については外部保守接続の運用ルールを確認中です。」
経済産業省の「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」も、工場システムのセキュリティ対策を進める際の参考になります。
5.従業員へのセキュリティ教育
代表的な質問:
「従業員に対して定期的に情報セキュリティ教育を行っていますか」
ここでは、教育の実施有無だけではなく、対象者、実施頻度、教育内容、受講記録などを確認します。
例えば、入社時にセキュリティ教育を実施していても、定期教育は行っていない企業があります。
その場合は、質問が求める実施頻度に注意が必要です。
回答例:
「新入社員に対して情報セキュリティの基本事項を説明しています。全従業員を対象とした定期教育は現在実施していないため、実施体制を検討しています。」
確認する資料は、研修資料、受講者一覧、実施日記録、社内周知メールなどです。
教育資料を配布しただけの場合と、実際に教育を受講した場合も区別して記録すると説明しやすくなります。
6.インシデント対応と取引先への連絡
代表的な質問:
「情報セキュリティ事故が発生した際の対応手順を整備していますか」
インシデントとは、不正アクセス、マルウェア感染、情報漏えい、システム停止など、情報セキュリティ上の事故やそのおそれがある事象を指します。
確認するのは、連絡先一覧の有無だけではありません。
誰が初動対応を判断するか。
影響範囲をどのように調べるか。
取引先にいつ、誰が連絡するか。
復旧や再発防止を誰が管理するか。
といった事項を整理します。
回答例:
「情報セキュリティ事故が疑われる場合は、総務責任者へ連絡し、経営者に報告する体制としています。文書化したインシデント対応手順については現在整備を進めています。」
IPAは2026年版ガイドラインの付録として「中小企業のためのセキュリティインシデント対応の手引き」を公開しています。
同資料では、検知・初動対応、報告・公表、復旧・再発防止という段階で対応事項が整理されています。
なお、実際に個人データの漏えい等が発生した場合は、個人情報保護法に基づく報告・本人通知が必要となるケースがあります。
取引先への連絡期限についても、契約で定められている可能性があります。
法律上の報告期限と、取引先との契約上の連絡期限を混同しないことが重要です。
7.委託先や外部サービスの管理
代表的な質問:
「委託先の情報セキュリティ対策を確認していますか」
中小製造業でも、IT保守会社、クラウドサービス、外部倉庫、加工委託先などに業務や情報を預ける場合があります。
すべての委託先が同じ情報を扱うわけではありません。
まず委託先ごとに、アクセスできる情報、業務内容、接続範囲を確認しましょう。
そのうえで、契約上の秘密保持義務、事故時の連絡方法、アカウントや外部接続の管理方法を整理します。
回答例:
「顧客情報を取り扱う外部委託先について契約内容を確認しています。ただし、委託先のセキュリティ対策を定期的に評価する仕組みは未整備です。」
契約書があるだけで、定期的なセキュリティ評価まで実施しているとは限りません。
質問に求められている内容を区別することが大切です。
回答の根拠になる証拠資料を整理する
調査票と証拠資料を結び付ける
調査票では回答の根拠を求められることがあります。
提出時点では添付不要であっても、後から確認依頼を受けた際に対応できるよう、回答と証拠資料を結び付けておくと便利です。
| 確認項目 | 根拠となる資料例 |
|---|---|
| セキュリティ方針 | 基本方針、承認記録 |
| 情報資産管理 | PC・サーバー・システム管理台帳 |
| アクセス管理 | 利用者ID・権限一覧 |
| 多要素認証 | 設定記録、適用対象一覧 |
| バックアップ | 設定、実行履歴、復元記録 |
| 端末対策 | 端末管理台帳、更新記録 |
| ネットワーク | 構成図、設定管理記録 |
| 従業員教育 | 研修資料、受講記録 |
| 事故対応 | 対応手順書、連絡先一覧 |
| 委託先管理 | 契約書、委託先評価記録 |
すべての書類を新規作成する必要はありません。
既存の社内規程や管理表、設定履歴などが回答根拠になる場合があります。
一方、規程が存在していても運用していなければ、運用状況を確認する設問に対して十分な根拠とは限りません。
証拠管理表には何を記録するか
複数の取引先から同様の調査票が届く場合は、共通の証拠管理表を作成すると便利です。
最低限、以下の項目を管理する方法が考えられます。
| 管理項目 | 記入内容 |
|---|---|
| 設問番号 | 取引先調査票の番号 |
| 確認事項 | MFA、バックアップなど |
| 対象範囲 | 全社、対象工場、対象システム |
| 実施状況 | 5区分による社内判定 |
| 根拠資料 | 資料名・保存先 |
| 確認担当 | 部署・担当者 |
| 最終確認日 | 実態を確認した日付 |
| 未対応事項 | 不足している内容 |
| 改善担当・期限 | 承認済みの予定があれば記録 |
重要なのは、過去の回答をそのまま再利用しないことです。
担当者の変更、システム更新、クラウドサービスの追加などによって、実際の管理状況が変わっている可能性があります。
証拠をどこまで取引先へ開示するか
情報資産台帳、ネットワーク構成図、設定画面などには、社外へ詳細を公開するとセキュリティリスクが高まる情報が含まれる場合があります。
そのため、証拠資料は以下の区分で管理するとよいでしょう。
- 社内確認専用
- 一部を加工すれば提出可能
- 取引先へ提出可能
例えば、アクセス権限を管理していることを示す場合、すべての利用者名や権限設定の詳細を無条件に提出する必要があるとは限りません。
求められる確認目的に応じて、開示範囲を取引先と調整します。
情報システム専任者がいない企業の回答作成手順
誰が回答を取りまとめるか
セキュリティ調査票は、IT担当者だけで完結するとは限りません。
中小製造業では、複数部署で役割を分担する方法が現実的です。
| 担当候補 | 主な役割 |
|---|---|
| 経営者・役員 | 最終判断、改善方針の承認 |
| 総務・営業管理 | 調査票の受付と取りまとめ |
| 品質保証 | 顧客要求の確認、回答整合性 |
| IT担当・保守会社 | PC、クラウド、ネットワークの確認 |
| 生産技術・設備保全 | 設備PC、PLC、外部保守の確認 |
| 購買・調達 | 外部委託先の管理状況 |
| 営業担当 | 提出と取引先との連絡 |
一人の担当者が、すべての項目を推測して記入することは避けます。
技術的な確認が必要な場合は、社内担当者や保守会社へ確認し、確認した内容を記録しましょう。
回答作成から提出までの7ステップ
STEP 1.提出条件を確認する
提出期限、対象工場、提出方法、必要な添付資料、署名や承認の要否を確認します。
STEP 2.設問を分類する
質問を、組織体制、IT資産管理、アクセス管理、バックアップ、従業員教育、事故対応などに分類します。
STEP 3.担当者を割り振る
設問ごとに確認先を設定します。
外部保守会社へ問い合わせる項目は、回答期限を考慮して早めに依頼します。
STEP 4.自社の実態を確認する
文書、設定、記録などを確認します。
未確認の事項を推測で回答しないようにします。
STEP 5.回答と未対応事項を整理する
実施済み、一部実施、未実施などの社内判定を行います。
必要に応じて、現在の代替対策や改善予定を補足します。
改善予定を記入する場合は、社内承認が取れているかを確認します。
STEP 6.責任者が回答内容を承認する
特に確認したいのは、次の事項です。
- 回答が事実と一致しているか。
- 対象範囲が正しいか。
- 未実施項目を実施済みとしていないか。
- 改善予定に実行可能性があるか。
- 機密情報を過剰に開示していないか。
STEP 7.提出し、回答記録を残す
最終版の調査票、提出日、提出先、承認者、関連資料を記録します。
後日、取引先から追加質問が届いた場合に、回答の根拠を追える状態にしておきます。
回答例をそのままコピーしてはいけない
インターネット上の記入例は、文章の組み立てを理解するためには役立ちます。
しかし、回答例に書かれているセキュリティ対策が自社でも実施されているとは限りません。
例えば、「定期的なバックアップを実施しています」という例文を利用する場合は、実際の対象、取得方法、実施頻度を確認する必要があります。
AIを使って回答文を整える場合も、AIに事実確認を任せるのではなく、確認済みの情報を基に文章化してください。
特に、取引先の秘密情報、アカウント情報、内部ネットワーク構成などを、利用許可のない外部AIサービスへ入力しないよう注意が必要です。
2026年の公的ガイドラインとSCS評価制度
IPA「中小企業の情報セキュリティ対策ガイドライン第4.0版」
2026年3月27日、IPAは「中小企業の情報セキュリティ対策ガイドライン第4.0版」を公開しました。
第4.0版では、従来の情報セキュリティ5か条にバックアップの項目を追加し、「情報セキュリティ6か条」としています。
また、中小企業が自社の対策状況を確認するための資料も用意されています。
主な資料は以下のとおりです。
- 5分でできる!情報セキュリティ自社診断
- 情報セキュリティ基本方針のサンプル
- 情報セキュリティ関連規程のサンプル
- 資産管理台帳のサンプル
- クラウドサービス安全利用の手引き
- セキュリティインシデント対応の手引き
調査票に何を書けばよいか分からない場合は、これらを用いて自社の現状を確認することができます。
公式資料:
SCS評価制度と通常の調査票は別に確認する
2026年11月時点では、SCS評価制度の★3・★4について、2027年3月の申請受付開始を目指して準備が進められています。
IPAは2026年10月28日に、要求事項・評価基準の更新と評価用ガイド、解説書などを公開しています。
本制度は任意の制度であり、企業間で求める水準については取引条件などに応じた確認が必要です。
また、★3はセキュリティ専門家による確認を伴う自己評価、★4は第三者評価という違いがあります。
通常の取引先調査票に回答しただけで、SCS評価制度の★を取得したことにはなりません。
取引先から評価制度への対応を求められた場合は、通常のアンケートへの回答と、評価制度への登録・取得要件を分けて確認しましょう。
公式資料:
SECURITY ACTIONは第三者認証ではない
IPAのSECURITY ACTIONは、中小企業が情報セキュリティ対策に取り組むことを自己宣言する仕組みです。
情報セキュリティ対策状況について、IPAが認定する制度ではありません。
調査票でISMSなどの第三者認証を取得しているか質問された場合、SECURITY ACTIONを宣言していることだけを理由に「第三者認証取得済み」と回答するのは適切ではありません。
質問で求められている認証や評価の種類を確認してください。
参考:
よくある質問(FAQ)
Q1.取引先のセキュリティ調査票には必ず回答する必要がありますか?
一律に回答を義務付ける法律があるわけではありません。
ただし、契約や取引条件として回答を求められている場合があります。提出の必要性、期限、条件を取引先と確認してください。
Q2.情報システム担当者がいない中小企業でも回答できますか?
回答できます。
総務などが取りまとめ、PCやネットワークは保守会社、工場設備は生産技術・設備保全担当者に確認する方法が考えられます。
Q3.セキュリティ対策が一部しかできていない場合、「はい」と回答してよいですか?
設問の条件をすべて満たしていなければ、安易に「はい」と回答しない方が適切です。
取引先の指定する判定ルールに従い、実施済みの範囲と未対応の範囲を補足してください。
Q4.未対応項目がある場合、改善予定を必ず書かなければいけませんか?
すべての調査票で改善予定が必須というわけではありません。
ただし、改善予定の記入欄がある場合は、実際に承認された計画や検討状況を区別して記入します。実行が確定していない日程を約束しないことが重要です。
Q5.バックアップを取得していれば、復元テストも「実施済み」と回答できますか?
いいえ。
バックアップの取得と復元テストは別の確認項目です。復元確認を行っていない場合は、その事実を回答してください。
Q6.証拠資料はすべて提出する必要がありますか?
調査票や取引条件で求められている範囲を確認してください。
内部ネットワーク構成図、詳細設定、利用者情報などについては、機密性を考慮して提出方法や開示範囲を調整する必要があります。
Q7.取引先からSCS評価制度の★3取得を求められたらどうしますか?
まず、取引先が求める段階、期限、提出資料を確認します。
2026年11月時点では申請受付開始前のため、現在の対応状況と制度開始後の対応予定を分けて説明することが重要です。
まとめ|取引先への回答は「事実・根拠・改善」を整理する
取引先のサイバーセキュリティ調査票に回答するときは、次の4点を確認してください。
- 回答する対象工場・システム・業務を明確にする。
- 対策の実施範囲を確認し、部分的な対応を実施済みと混同しない。
- 回答根拠となる管理台帳、設定記録、教育記録、社内規程を整理する。
- 未対応事項と改善予定を分け、責任者が承認してから提出する。
調査票に正確に回答するためには、特別なセキュリティ製品を購入することよりも、まず自社の管理状況を把握することが必要です。
今回の確認結果を社内で記録しておけば、次に別の取引先から調査票が届いた場合にも活用できます。
関連資料|環境・取引先調査・補助金対応資料セット
取引先への対応は、サイバーセキュリティ調査票だけで終わるとは限りません。
中小製造業では、BCP、CO2排出量、化学物質、人権デューデリジェンス、補助金関連資料など、複数の分野で書類の作成や確認を求められる場合があります。
こうした業務をまとめて整理したい方向けに、製造業サプライチェーン研究所では「環境・取引先調査・補助金対応資料セット」を案内しています。
商品名:環境・取引先調査・補助金対応資料セット
価格:88,000円(税込・掲載前要確認)
対象分野:CO2、BCP、サイバーセキュリティ、人権DD、化学物質、補助金
主な対象者:
- 中小製造業の経営者・工場長
- 品質保証・環境管理担当者
- 総務・調達・営業管理担当者
本記事で紹介した回答手順を理解したうえで、関連する資料やひな形を使って実務を進めたい場合に検討できるセットです。
収録内容や利用条件、最新の価格については販売ページをご確認ください。

コメント