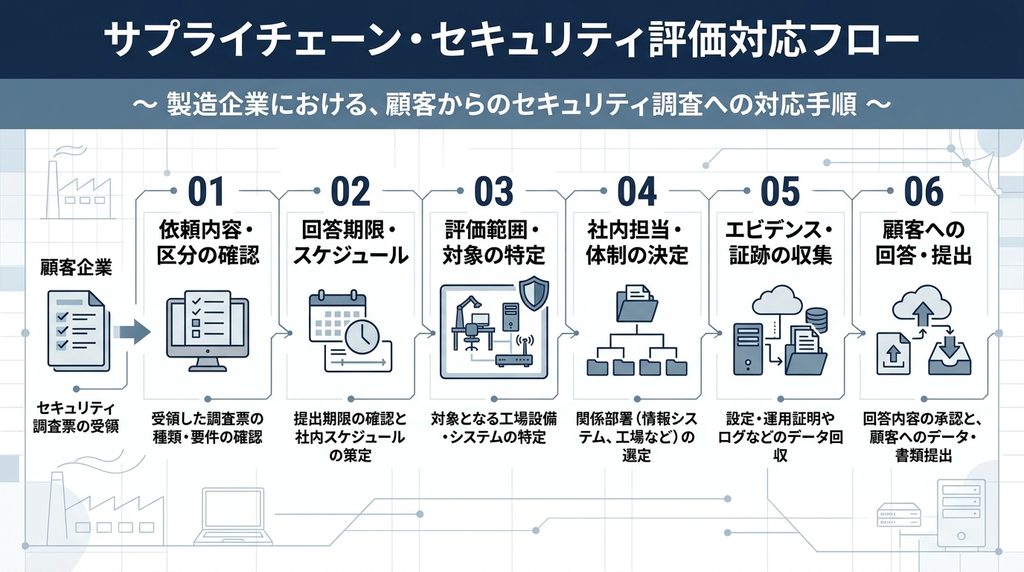
取引先から「情報セキュリティ評価への回答をお願いします」というメールが届いたら、最初にセキュリティ製品を購入する必要はありません。
まず確認するのは、「相手が何を、いつまでに、どの範囲について確認したいのか」です。
その後、自社の事実を確認し、証拠を集め、回答できる項目と未確認項目を分けます。
情報システム部門がない中小製造業でも、この順序を守れば調査票への対応を進めやすくなります。
この記事では、取引先からセキュリティ評価を求められた直後から提出まで、何をどの順番で確認すればよいのかを整理します。
最初にやるのは「対策」ではなく「何を要求されたのか」の確認
この記事を読んだ方におすすめの市場調査レポート
「セキュリティ対応をお願いします」と言われても、要求内容は同じとは限りません。
最初に、何を求められているのかを分類してください。
代表的には次のように分かれます。
| 依頼 | 内容 | 最初に確認すること |
|---|---|---|
| セキュリティ調査票 | ExcelやWebフォームへの回答 | 質問数、期限、対象範囲 |
| 証拠提出 | 規程や記録の提出 | 必要資料と開示範囲 |
| 認証確認 | ISMS等の有無 | 必須か推奨か |
| 脆弱性・診断 | システム等の診断結果 | 対象システム |
| SCS評価 | ★3・★4等への対応 | 必要な★、期限 |
ここを確認せずに、
「とりあえずウイルス対策ソフトを買おう」
「ISMSを取らないといけない」
「全部の設備を更新しよう」
と動くのは早すぎます。
求められている内容によって、必要な対策、費用、担当者、期間が大きく変わるからです。
経済産業省が構築を進めているSCS評価制度でも、特定のセキュリティ製品を導入すること自体を必須としているわけではありません。
最初の仕事は「対策を買うこと」ではなく、「要求を定義すること」です。
受領当日に確認する5項目
この記事を読んだ方におすすめの市場調査レポート
取引先から依頼が届いたら、回答欄を上から埋め始める前に5つ確認します。
1.提出期限
最初に確認するのは期限です。
1週間なのか。
1か月あるのか。
年度更新の定例調査なのか。
新規取引開始前の審査なのか。
期限によって、今回どこまで改善できるかが変わります。
期限まで数日しかないのに大規模なシステム変更を始めても間に合いません。
「今回回答できる内容」と「今後改善する内容」を分ける必要があります。
2.必須なのか、確認なのか
同じ調査票でも、
提出必須。
回答推奨。
新規取引条件。
取引継続条件。
参考確認。
では意味が違います。
特に「対応してください」という表現だけでは、質問票を返せばよいのか、実際に対策完了まで求められているのか判断できないことがあります。
分からなければ取引先へ確認した方が安全です。
3.対象範囲
次に重要なのが範囲です。
会社全体なのか。
特定工場なのか。
特定事業部なのか。
取引先データを扱うシステムだけなのか。
対象範囲を決めないまま回答すると、同じ質問でも答えが変わります。
例えば、
「多要素認証を使用していますか」
という質問があります。
Microsoft 365では使用していても、別のクラウドサービスでは使用していないかもしれません。
「会社のどこかで使っている」ことと、「評価対象すべてで使っている」ことは同じではありません。
4.誰の情報を守る評価なのか
取引先が何を心配しているかも確認します。
例えば、
図面。
仕様書。
見積情報。
価格情報。
顧客情報。
個人情報。
製造条件。
品質データ。
CADデータ。
試作品情報。
などです。
守る対象が分かれば、優先的に確認するシステムも見えてきます。
5.証拠提出が必要か
「はい・いいえ」だけで終わる調査と、証拠提出まで必要な調査では作業量が違います。
最初に、
規程提出。
設定画面。
教育記録。
バックアップ記録。
資産台帳。
ネットワーク図。
認証書。
などの提出が必要か確認します。
情シスがなくても「回答責任者」は決める
この記事を読んだ方におすすめの市場調査レポート
情報システム部門がなくても、今回の回答について責任を持つ人は決めた方がよいです。
専任のセキュリティ担当者を新たに採用しなければいけない、という意味ではありません。
最低限、
全体責任者。
回答取りまとめ担当。
技術確認先。
の3つを決めます。
例えば次のような形です。
| 役割 | 担当候補 |
|---|---|
| 最終判断 | 社長、役員、工場長 |
| 回答取りまとめ | 総務、品質、営業管理 |
| PC・クラウド | 社内IT担当、総務 |
| ネットワーク | IT保守会社 |
| 生産設備 | 生産技術、設備保全 |
| 契約・委託先 | 総務、購買 |
| 顧客回答 | 営業、品質 |
重要なのは、担当者一人がすべてを推測して回答しないことです。
IPAの2024年度中小企業調査では、約7割の企業で組織的なセキュリティ体制が整備されていない状況が確認されています。
そのため「情報システム部がないから対応できない」という会社は珍しい存在ではありません。
まず兼務でも責任者を決めることから始められます。
どこまでが評価対象なのかを先に決める
この記事を読んだ方におすすめの市場調査レポート
製造業では特に重要です。
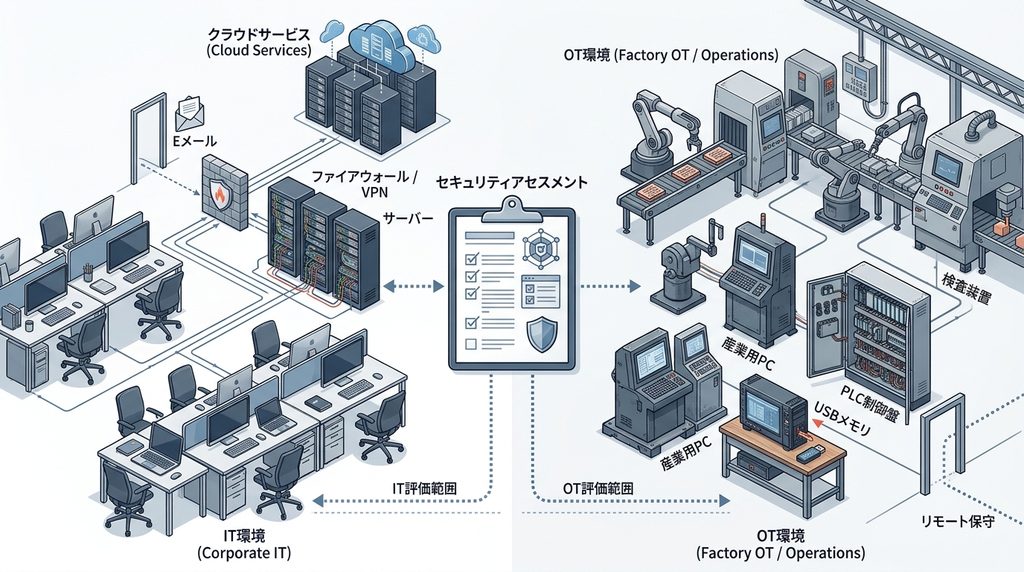
会社には一般的なITと、工場特有のシステムが混在しているためです。
例えば、
事務PC。
メール。
Microsoft 365。
Google Workspace。
ファイルサーバー。
ERP。
生産管理。
CAD。
品質管理システム。
検査PC。
設備PC。
PLC。
工場ネットワーク。
設備メーカーのリモート保守。
USBメモリ。
などがあります。
すべてを一括して「社内システム」と考えると、調査が進まなくなります。
まず対象を分けます。
オフィス・業務IT
メール。
クラウド。
PC。
サーバー。
ネットワーク。
アカウント。
ファイル共有。
などです。
工場・製造側
設備PC。
生産設備ネットワーク。
PLC。
検査装置。
リモート保守。
製造プログラム。
などです。
ここで注意したいのがSCS評価制度です。
経済産業省の説明では、SCS評価制度はサプライチェーン企業のIT基盤を対象としており、一般的な製造環境等の制御を行うOTシステムや提供製品そのものは直接の対象としていません。
ただし、これは「工場設備のセキュリティを考えなくてよい」という意味ではありません。
取引先独自の調査票では、OTや設備PC、リモート保守まで質問される場合があります。
SCSの対象範囲と顧客独自調査の対象範囲は分けて考える必要があります。
調査票は「事実→証拠→回答」の順で進める
この記事を読んだ方におすすめの市場調査レポート
セキュリティ調査票で最も避けたいのは、回答欄だけを先に埋めることです。
先に確認するのは事実です。
例えば、
「バックアップをしていますか」
という質問があったとします。
担当者へ聞いたところ、
「たぶん毎日取っている」
と言われた。
この段階では「はい」にしません。
次に確認するのは、
何をバックアップしているか。
どこへ保存しているか。
何日分あるか。
直近で成功しているか。
実際に復元確認をしたか。
です。
そして設定や実行記録などを確認します。
その後で回答します。
つまり、
事実確認
↓
証拠確認
↓
回答
です。
この順番を作るだけでも調査票の精度は大きく変わります。
IPAの中小企業向けガイドライン第4.0版でも、情報資産の把握、組織的な対策、リスク分析などを段階的に進める構成になっています。
回答を5段階に分けると作業が止まりにくい
この記事を読んだ方におすすめの市場調査レポート
セキュリティ調査票を「はい」「いいえ」の二択だけで管理すると、担当者が回答できず止まりやすくなります。
社内確認では、少なくとも次の5段階に分ける方法があります。
| 状態 | 意味 |
|---|---|
| 実施済み | 実施と証拠を確認できた |
| 一部実施 | 一部だけ実施している |
| 未実施 | 実施していない |
| 未確認 | 現時点では確認できていない |
| 対象外 | 自社の対象範囲には存在しない |
特に重要なのが「未確認」です。
例えば、
「MFAを導入していると思う」
と、
「管理画面で対象ユーザーへのMFA適用を確認した」
は同じではありません。
確認前に「はい」にすると、後で回答と実態が食い違う可能性があります。
まず社内管理上は「未確認」として残し、確認後に状態を変更します。
「対象外」も理由を残す
対象外も単に「N/A」と書くだけではなく、
対象となるシステムが存在しない。
当該業務を実施していない。
該当情報を保有していない。
など、判断理由を記録しておく方が再確認しやすくなります。
製造業では事務所ITと工場側を分けて確認する
この記事を読んだ方におすすめの市場調査レポート
製造業で調査が止まりやすいのが工場です。
事務所PCならWindows Updateやウイルス対策状況を確認できても、製造設備では事情が異なります。
例えば、
Windowsのバージョンを変更できない。
設備メーカーの保証条件がある。
設備制御ソフトが古いOSに依存している。
インターネットには接続していない。
メーカーがリモート保守する。
USBでデータを移動している。
などがあります。
この場合、
「古いOSだから即NG」
「ネットにつながっていないから安全」
と単純には判断できません。
確認するのは、
ネットワーク的にどこへ接続しているか。
誰が操作できるか。
外部から接続できるか。
USBをどのように管理しているか。
メーカー保守時の接続方法は何か。
代替対策はあるか。
です。
そのため製造業では、
事務所IT担当。
生産技術。
設備保全。
品質。
外部保守会社。
など複数の担当者から情報を集める必要があります。
既存記事では、こうした個別質問ごとの証拠資料を詳しく整理しています。
セキュリティ調査票の質問別に確認したい場合は、「サイバーセキュリティ調査票で製造業が困る質問10選|回答前に確認したい証拠と社内資料」もあわせて確認できます。
最初に全部の資料を作る必要はない
この記事を読んだ方におすすめの市場調査レポート
半導体・電子部品の「これから設備を買う工場」47案件|2026-2028年 設備投資・工場新設データ
取引先から100問の調査票が届くと、
「セキュリティ規程を全部作らないといけない」
と考えてしまうかもしれません。
しかし最初にやるべきなのは、質問と自社の現状を対応させることです。
例えば、
質問A
→既存の社内規程で回答可能。
質問B
→Microsoft 365管理画面の確認が必要。
質問C
→IT保守会社へ問い合わせ。
質問D
→現時点では未対応。
質問E
→自社では対象外。
というように仕分けます。
その結果、本当に不足している部分が分かります。
そこから必要な規程、設備、設定、教育などを整備します。
いきなりセキュリティ製品を購入しない
この記事を読んだ方におすすめの市場調査レポート
半導体・電子部品の「これから設備を買う工場」47案件|2026-2028年 設備投資・工場新設データ
取引先からセキュリティ評価を求められると、EDR、UTM、資産管理ツール、バックアップ製品などを導入すれば解決すると考えたくなるかもしれません。
しかし、製品購入より前に確認したいことがあります。
何を守るのか。
何が存在するのか。
誰が利用するのか。
どこまでが評価対象なのか。
現在何ができているのか。
です。
経済産業省も、SCS評価制度について特定のセキュリティ対策製品の導入を必須としていません。
またIPAの中小企業向けガイドラインは、最初から高度な対策だけを要求する構成ではありません。
基本的な対策、自社診断、組織的な取り組み、リスク分析という形で段階的に進める方法を示しています。
そのため、
現状把握
↓
不足確認
↓
優先順位
↓
必要な対策
という順番の方が合理的です。
SCS評価制度への対応を求められた場合
この記事を読んだ方におすすめの市場調査レポート
半導体・電子部品の「これから設備を買う工場」47案件|2026-2028年 設備投資・工場新設データ
2026年時点で特に確認しておきたいのが、サプライチェーン強化に向けたセキュリティ対策評価制度、SCS評価制度です。
経済産業省と内閣官房国家サイバー統括室が制度構築を進め、IPAが運営します。
2026年10月時点で、★3・★4について2026年度末頃、IPAのFAQでは2027年3月頃の運用開始が予定されています。
SCSは全企業への一律義務ではない
ここは重要です。
SCS評価制度そのものは任意制度です。
一方で、取引契約上、取引先から一定の★取得を求められる可能性はあります。
経済産業省も、★取得を取引条件としてどう扱うかは契約当事者間で決まると説明しています。
したがって、
「国が義務化したから全社取得が必要」
でもなく、
「任意だから無視してよい」
でもありません。
顧客が何を要求しているかを確認する必要があります。
★3は単なる自己チェックではない
IPAの現在の制度説明では、★3は「専門家確認付き自己評価」という形が予定されています。
自社が自己評価を行ったうえで、所定の要件を満たすセキュリティ専門家による確認などが必要になります。
取引先から「SCS★3へ対応してください」と言われた場合は、
単にExcelを埋めること。
SECURITY ACTIONを宣言すること。
自社だけで「★3相当です」と判断すること。
とは分けて考えてください。
受領から提出までの実務スケジュール
この記事を読んだ方におすすめの市場調査レポート
情報システム部門がない会社なら、次の順序で進めると整理しやすくなります。
受領当日
確認するのは、
提出期限。
提出形式。
要求内容。
対象範囲。
証拠提出の有無。
です。
同時に社内の取りまとめ担当者を決めます。
1日目
調査票を全体確認します。
設問ごとに、
経営。
総務。
営業。
品質。
生産技術。
設備保全。
IT保守会社。
などへ振り分けます。
ここでは回答まで完成させなくても構いません。
まず「誰に聞けば事実が分かるか」を決めます。
2日目以降
事実と証拠を確認します。
特に優先したいのは、
情報資産。
端末。
アカウント・権限。
MFA。
バックアップ。
更新管理。
ネットワーク。
外部媒体。
教育。
インシデント対応。
です。
質問別の証拠については、既存の「サイバーセキュリティ調査票で製造業が困る質問10選」で詳しく整理しています。
不足項目が見つかった後
不足しているからといって、すぐに「いいえ」だけを書いて終わる必要はありません。
まず、
未実施なのか。
部分実施なのか。
代替対策があるのか。
改善予定があるのか。
を分けます。
社内用には、
不足内容。
責任者。
対応内容。
期限。
証拠。
まで残しておくと、次回の調査にも利用できます。
提出前
最後に確認するのは回答そのものだけではありません。
確認者。
確認日。
証拠。
対象範囲。
例外。
未対応事項。
改善予定。
を確認します。
「担当者の記憶で回答した項目」が残っていないかを見ることが重要です。
一回の回答ではなく「回答マスター」を作る
この記事を読んだ方におすすめの市場調査レポート
取引先調査票は一度だけとは限りません。
顧客A。
顧客B。
顧客C。
から別々のフォーマットで届く可能性があります。
IPAがSCS評価制度を進めている背景にも、委託元企業ごとに異なる要求事項があり、委託先企業の負担が大きいという課題があります。
そのため社内では、顧客ごとのExcelだけを保存するのではなく「自社の標準回答」を作っておくと効率が上がります。
例えば、
項目。
現在の状態。
回答文。
証拠ID。
証拠の保管場所。
確認者。
確認日。
次回確認日。
を管理します。
新しい調査票が届いたときは、この標準回答から転記し、変更点だけを確認できます。
これが、調査票を「毎回ゼロから答える仕事」から「差分確認の仕事」へ変える方法です。
外部専門家へ相談した方がよいケース
この記事を読んだ方におすすめの市場調査レポート
すべてを自社だけで解決する必要はありません。
例えば、
ネットワーク構成が分からない。
誰が管理者権限を持っているか分からない。
VPNやリモートアクセス状況が分からない。
バックアップから本当に復旧できるか分からない。
サーバーの脆弱性状況を把握できない。
SCS★3・★4取得まで求められている。
事故が発生している可能性がある。
といった場合は、外部の専門家やIT保守会社への相談を検討します。
2026年3月公開のIPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版でも、必要に応じて外部専門家を活用しながら進める考え方が示されています。
ただし外注しても、
どの情報を持っているか。
誰が利用しているか。
実際の業務運用はどうなっているか。
という事実確認は自社で行う必要があります。
取引先から評価依頼が来たら使える確認順序
この記事を読んだ方におすすめの市場調査レポート
最後に、今回の流れを一枚にまとめます。
| 順番 | 確認すること | 成果 |
|---|---|---|
| 1 | 何を要求されたか | 要求内容 |
| 2 | 期限・必須条件 | 対応期限 |
| 3 | 対象範囲 | 評価対象 |
| 4 | 社内責任者 | 回答体制 |
| 5 | 質問の担当分け | 確認先 |
| 6 | 現状確認 | 事実 |
| 7 | 証拠確認 | 根拠資料 |
| 8 | 5段階で分類 | 実施状況 |
| 9 | 不足項目整理 | 改善計画 |
| 10 | 最終確認・提出 | 顧客回答 |
セキュリティ調査票で重要なのは、「はい」を増やすことではありません。
自社の状況を正しく把握し、その回答を説明できる状態にすることです。
FAQ
この記事を読んだ方におすすめの市場調査レポート
Q1.情報システム部がありません。誰が回答すればよいですか?
総務、品質、営業管理などが取りまとめ役となり、技術項目だけIT保守会社や設備担当者へ確認する方法があります。
最終的な責任者と、回答取りまとめ担当者を最初に決めてください。
Q2.分からない項目は「いいえ」でよいですか?
「未実施」と「未確認」は分けた方がよいです。
確認すれば実施済みと判明する可能性もあるため、社内確認段階では未確認として管理します。
Q3.全部「はい」にしないと取引を停止されますか?
一律には判断できません。
取引先ごとに評価方法や契約条件が異なるため、必須項目、改善要求、期限などを確認する必要があります。
Q4.SCS★3を取得しないと今後取引できなくなりますか?
SCS評価制度自体は任意制度です。
ただし、取引先が契約条件として取得を求める可能性はあるため、顧客ごとの要求を確認してください。
Q5.SCS★3なら工場設備も全部対象ですか?
経済産業省の制度説明では、SCSは企業のIT基盤を対象とし、一般的な製造環境のOTシステムは直接の対象外とされています。
ただし顧客独自の調査票では工場設備が対象になることがあります。
Q6.最初に作るならどの資料ですか?
まず「回答管理表」と「情報資産・端末の一覧」から始めると整理しやすくなります。
その後、基本方針、アカウント管理、バックアップ、教育、事故対応など必要な資料へ広げます。
Q7.SECURITY ACTIONを取得すれば調査票は全部「はい」にできますか?
できません。
SECURITY ACTIONは中小企業が情報セキュリティ対策への取り組みを自己宣言する制度です。
個々の取引先の要求事項やSCS★3・★4への適合を自動的に保証するものではありません。
まとめ
この記事を読んだ方におすすめの市場調査レポート
環境・取引先調査・補助金対応資料セット
取引先からセキュリティ評価を求められたとき、最初にすることはセキュリティ製品の購入ではありません。
まず、
何を求められたか。
いつまでか。
どこまでが対象か。
誰が回答するか。
何を証拠にするか。
を整理します。
そのうえで、
事実
↓
証拠
↓
回答
↓
不足事項
↓
改善
という順番で進めます。
特に製造業では、事務所PCやクラウドだけではなく、設備PC、工場ネットワーク、USB、リモート保守などが関係する可能性があります。
一度この情報を整理しておけば、次の顧客から調査票が届いたときもゼロから調べ直す必要が減ります。
「調査票へ回答する」ことを目的にするのではなく、「自社のセキュリティ状況を説明できる状態を作る」ことが重要です。
取引先から実際に調査票が届いている方へ
この記事を読んだ方におすすめの市場調査レポート
自社で回答管理表、情報資産台帳、基本方針、社内規程、インシデント対応手順、顧客回答書などを一から作るのが大変な場合は、製造業サプライチェーン研究所ストアの「取引先セキュリティ調査票 対応セット|管理台帳・基本方針・顧客回答書・SCS★3確認 全19ファイル」が今回の記事内容と最も近い商品です。
Excel・Word・PDF計19ファイルで、対応状況、情報資産、端末、アカウント、バックアップ、教育、証拠資料、改善計画、SCS★3確認などを整理できる構成です。

コメント