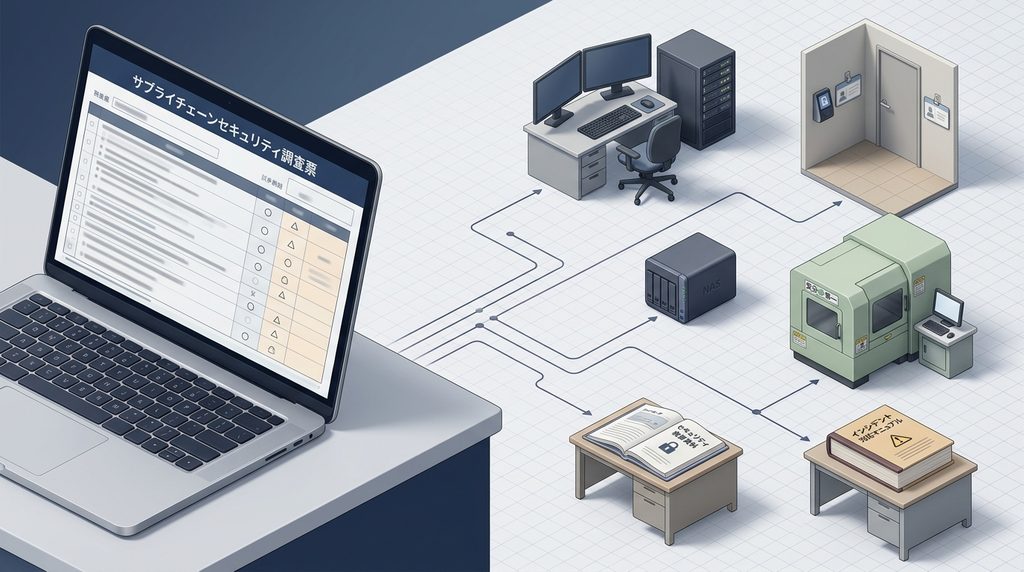
取引先から届くサイバーセキュリティ調査票で難しいのは、質問そのものではありません。
「何を確認すれば『はい』と答えられるのか」が分からないことです。
例えば「バックアップを取得していますか」と聞かれても、単にコピーがあるだけで十分なのか、復元確認まで必要なのかで意味は変わります。
この記事では、製造業の調査票で止まりやすい10の質問について、質問の意味、社内で確認する場所、回答根拠になる資料まで整理します。
なお、取引先ごとに調査票の内容は異なります。
以下の10問は、すべての企業が同じ文言で使用している「標準調査票」ではありません。
IPAのガイドラインやSCS評価制度、現在公開されている調査票関連情報を基に、実務上よく確認されるテーマを整理したものです。
サイバーセキュリティ調査票は「はい・いいえ」を聞いているだけではない
この記事を読んだ方におすすめの市場調査レポート
基板実装・EMS・電子部品の営業、調達、市場調査に使える資料を紹介します。
発注企業が知りたいのは、セキュリティ製品を何個導入しているかだけではありません。
大きく分けると、
「何を守るのか分かっているか」
↓
「誰が利用できるか管理しているか」
↓
「攻撃されにくくしているか」
↓
「攻撃を見つけられるか」
↓
「事故が起きたとき動けるか」
↓
「事業を復旧できるか」
という一連の管理能力を確認しています。
IPAの2024年度調査では、サイバーインシデントが発生した企業の約7割で取引先への影響があったと報告されています。
また、発注元から情報セキュリティ対策を要請された企業では、対策費用や契約内容の明確化、人材確保が課題として挙げられました。
調査票が細かくなる背景には、
「サプライヤー1社の問題で終わらない」
というサプライチェーンの事情があります。
製造業が調査票で止まりやすい理由
この記事を読んだ方におすすめの市場調査レポート
基板実装・EMS・電子部品の営業、調達、市場調査に使える資料を紹介します。
製造業では、一般的なオフィスITだけを確認しても十分とは限りません。
例えば、
事務所PC
ファイルサーバー
Microsoft 365などのクラウド
ERP
生産管理システム
CAD
検査PC
設備PC
PLC
リモート保守
USBメモリ
工場ネットワーク
などが同時に存在します。
さらに設備によっては、
古いOSから変更できない。
インターネットへ接続できない。
設備メーカーしか設定を変更できない。
共有IDでなければ運用できない。
USBメモリでプログラムを移動している。
というケースも考えられます。
そのため製造業では、
「会社としてできているか」
だけではなく、
「どのシステムまで対象にして回答しているか」
を最初に整理することが重要です。
サイバーセキュリティ調査票で困る質問10選
この記事を読んだ方におすすめの市場調査レポート
基板実装・EMS・電子部品の営業、調達、市場調査に使える資料を紹介します。
まず全体を一覧にします。
| 典型質問 | 実際に確認したいこと | 主な証拠 |
|---|---|---|
| 基本方針はあるか | 経営として方針を定めているか | 基本方針 |
| 情報資産を把握しているか | 守る対象が分かっているか | 資産台帳 |
| アクセス権を管理しているか | 必要な人だけ利用できるか | ID・権限一覧 |
| MFAを使っているか | ID・パスワードだけに依存していないか | 設定画面・運用記録 |
| 更新・脆弱性対策をしているか | 既知の弱点を放置していないか | 更新記録・端末一覧 |
| バックアップしているか | 攻撃後にデータを戻せるか | バックアップ記録・復元記録 |
| ネットワークを管理しているか | 侵入・横展開を抑えられるか | ネットワーク図・FW設定 |
| USB等を管理しているか | 持込み・持出しを管理しているか | 媒体管理ルール |
| 教育しているか | 従業員がルールを理解しているか | 教育記録 |
| 事故対応手順があるか | 発生時に誰が何をするか決まっているか | 対応手順・連絡網 |
1. 「情報セキュリティ基本方針はありますか」
この質問は、
「セキュリティソフトを導入していますか」
という質問ではありません。
会社として情報セキュリティをどう扱うのかを決めているかを見る質問です。
確認したいのは、
・方針文書が存在するか
・経営者が承認しているか
・従業員へ周知しているか
・いつ作成・改訂したか
です。
IPAの中小企業向けガイドライン第4.0版には、情報セキュリティ基本方針のサンプルも用意されています。
回答根拠として考えられるのは、
情報セキュリティ基本方針
社内規程
承認記録
社内周知記録
です。
重要なのは、インターネットから適当な文章をコピーして保管することではありません。
実際の社内運用と内容が一致している必要があります。
2. 「情報資産を把握していますか」
この質問で最初に思い浮かぶのはPCかもしれません。
しかし管理対象はPCだけとは限りません。
例えば、
PC
サーバー
ネットワーク機器
スマートフォン
ソフトウェア
クラウドサービス
重要データ
設備PC
などがあります。
SCS評価制度の★3でも「リスクの特定」が一つの領域になっており、情報機器、OS、ソフトウェア等を把握する考え方が含まれています。
製造業では特に、
「会社のPC台数は分かるが、工場設備のWindows PCは設備資産としてしか管理していない」
という分断に注意が必要です。
回答根拠になるのは、
情報資産台帳
PC管理台帳
ソフトウェア一覧
クラウドサービス一覧
ネットワーク機器一覧
などです。
資産台帳は、後に出てくる更新管理、アクセス管理、バックアップ、インシデント対応の土台になります。
3. 「IDとアクセス権を適切に管理していますか」
この質問は非常に回答しづらい項目です。
「パスワードがあります」
だけではアクセス管理とは言えません。
確認したいのは、
誰にIDを発行したか。
誰が承認したか。
異動したとき権限を変更したか。
退職した人のIDを削除したか。
管理者権限を必要以上に与えていないか。
共有IDが残っていないか。
などです。
SCS評価制度の要求事項でも、ユーザーIDの発行・変更・削除やアクセス権管理が扱われています。
製造業では、
共有フォルダ
生産管理システム
図面管理
品質データ
設備PC
で共有IDが使われていることがあります。
その場合、
「共有IDだから即NG」
と単純化するのではなく、
なぜ共有しているのか。
誰が利用したか追跡できるか。
権限をどう制限しているか。
を確認する必要があります。
証拠としては、
ID一覧
権限一覧
入退社時の申請書
アカウント削除記録
アクセス権棚卸し記録
などが考えられます。
4. 「多要素認証を利用していますか」
多要素認証、MFAは、パスワードに加えてスマートフォン認証や認証アプリなど別の要素を使う方法です。
ここで注意したいのは、
「会社のどこかでMFAを使っている」
ことと、
「対象システムでMFAを使っている」
ことは違う点です。
確認対象としては、
メール
Microsoft 365やGoogle Workspace
VPN
クラウドストレージ
管理者アカウント
リモートアクセス
などがあります。
SCS★3の関連要求でも、重要な情報を扱うクラウドサービス等に対する多要素認証が確認対象となっています。
証拠は、
管理画面の設定
MFA適用対象ユーザー一覧
設定ポリシー
などです。
「社長だけMFAを設定している」
という状態と、
「対象利用者すべてに適用している」
状態は分けて回答した方が安全です。
5. 「OS・ソフトウェア・機器の脆弱性対策をしていますか」
この質問で重要なのは、
「Windows Updateしています」
だけではありません。
対象には、
PC
サーバー
VPN
ルーター
ファイアウォール
NAS
ソフトウェア
場合によっては設備PC
なども含まれます。
IPAの2024年度調査では、OS・ソフトウェアを最新状態にしている、または一部実施している企業は73.0%でした。
一方、組織的なルールや事故対応については実施率が低くなっています。
製造業で難しいのは設備PCです。
例えばWindowsを更新すると、
設備制御ソフトが動かなくなる。
測定器との通信保証がなくなる。
設備メーカーの保証対象外になる。
という可能性があります。
その場合は、
「更新できないから何もしない」
ではなく、
ネットワーク分離
接続先制限
USB制限
メーカー確認
代替対策
などを含めてリスクを管理する必要があります。
証拠になるのは、
端末一覧
OSバージョン一覧
更新記録
保守契約
脆弱性対応記録
例外管理表
などです。
6. 「バックアップを取得していますか」
最も誤解されやすい質問の一つです。
バックアップは、
「データをコピーしています」
だけでは判断できません。
確認したいのは、
何をバックアップしているか。
どの頻度か。
どこへ保存しているか。
攻撃された環境と分離されているか。
何世代残しているか。
実際に戻したことがあるか。
です。
IPAは2026年公開の中小企業向けガイドライン第4.0版で、基本対策を従来の「5か条」から「6か条」とし、「バックアップを取ろう!」を追加しました。
ここで特に重要なのが復元です。
バックアップジョブが毎晩「成功」と表示されていても、
必要なファイルを戻せなければ意味がありません。
製造業なら、
図面
部品表
加工プログラム
検査データ
生産管理データ
設備設定
など、停止すると生産へ影響するデータから優先的に確認します。
証拠としては、
バックアップ設定
実行ログ
保存先一覧
復元試験記録
復旧手順書
が考えられます。
7. 「ネットワークや工場設備を適切に分離・管理していますか」
製造業ならではの重要項目です。
事務所PCと工場設備が同じネットワークに存在している場合、1台のPCへの侵入が工場側へ広がる可能性を考えなければなりません。
確認するのは、
インターネットとの境界
拠点間接続
工場ネットワーク
設備ネットワーク
無線LAN
ゲストWi-Fi
VPN
リモート保守回線
などです。
SCS★3ではネットワーク接続・データ転送の監視なども評価領域に含まれています。
ただし、
「VLANがあるから大丈夫」
と即答するのではなく、
実際に通信制限が設定されているかを確認する必要があります。
証拠になるのは、
ネットワーク構成図
ファイアウォール設定
ルーター設定
VPN利用者一覧
リモート保守ルール
などです。
8. 「USBメモリなど外部媒体を管理していますか」
製造業ではUSBメモリを完全禁止できない工場もあります。
例えば、
NCプログラム
設備設定データ
検査プログラム
設備ログ
をUSBメモリで移動する場合があります。
そのため重要なのは、
「USBを使用しているか」
だけではありません。
誰が使えるか。
会社支給品か。
私物を禁止しているか。
使用前にマルウェア確認をしているか。
持出しを記録しているか。
不要になった媒体をどう処分するか。
などです。
SCS関連でも可搬媒体の持込み・持出し管理が扱われています。
証拠としては、
外部媒体利用規程
USB管理台帳
貸出記録
端末側のUSB制御設定
などが考えられます。
「全面禁止」だけが回答ではありません。
製造工程上必要なら、必要な範囲へ限定して管理する考え方があります。
9. 「従業員へセキュリティ教育を実施していますか」
ここでも、
「朝礼で注意しています」
だけでは回答根拠として弱い場合があります。
確認したいのは、
誰に。
いつ。
何を。
どの方法で。
教育したかです。
IPAの2024年度調査でも、
新たな脅威や攻撃手口を知り社内共有する仕組みがある企業は37.9%にとどまりました。
教育内容には、
不審メール
パスワード
USB
情報持出し
クラウド利用
事故発見時の連絡先
などがあります。
製造業では事務職だけではなく、
工場作業者
派遣社員
設備保全担当
など、実際に情報機器を利用する人をどこまで対象にするかも確認します。
証拠になるのは、
教育資料
受講者一覧
実施日
テスト結果
教育計画
などです。
重要なのは、教育資料の豪華さではなく、
「誰に実施したか記録が残っていること」
です。
10. 「インシデント発生時の対応手順がありますか」
最後は事故対応です。
この質問で求められているのは、
「何かあれば社長へ電話する」
だけではありません。
最低限確認したいのは、
誰が最初に受け付けるか。
誰が判断するか。
ネットワークを止める権限は誰にあるか。
取引先へ誰が報告するか。
IT保守会社へどう連絡するか。
休日・夜間はどうするか。
どのように記録するか。
です。
SCS★3でもインシデント対応は独立した評価領域になっており、対応手順、社内外の連絡先、役割、報告などが確認対象となります。
製造業の場合はさらに、
情報漏えい
だけではなく、
生産停止
設備停止
出荷停止
品質データへの影響
まで考える必要があります。
証拠としては、
インシデント対応手順
緊急連絡網
取引先連絡先
事故報告書
訓練記録
などです。
10質問はバラバラではなくつながっている
この記事を読んだ方におすすめの市場調査レポート
基板実装・EMS・電子部品の営業、調達、市場調査に使える資料を紹介します。
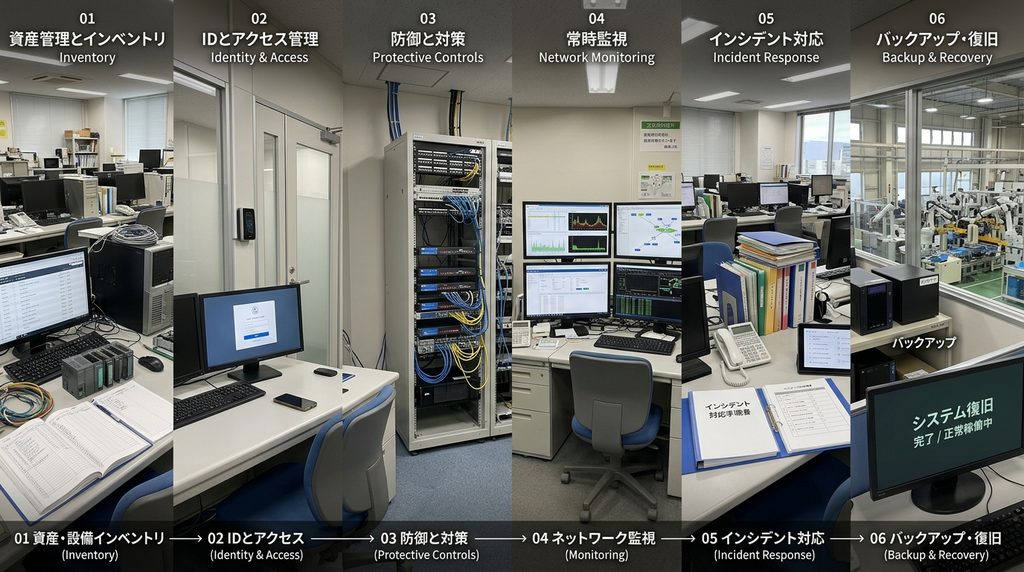
ここが調査票対応で重要なところです。
10問を個別に埋めるだけでは、毎回同じところで止まります。
実際には、
資産を把握する
↓
誰が使えるか決める
↓
更新・MFA・ネットワークで守る
↓
バックアップする
↓
従業員へルールを伝える
↓
攻撃を検知する
↓
事故時に対応する
↓
復旧する
という一つの流れです。
SCS評価制度でも、
ガバナンス
取引先管理
リスクの特定
攻撃等の防御
攻撃等の検知
インシデントへの対応
インシデントからの復旧
という領域で対策を整理しています。
つまり調査票への回答準備は、
単なるExcel入力作業ではありません。
「会社の情報セキュリティ管理を棚卸しする作業」
と考えた方が分かりやすくなります。
「はい」「いいえ」だけで回答しない方がよい質問もある
この記事を読んだ方におすすめの市場調査レポート
基板実装・EMS・電子部品の営業、調達、市場調査に使える資料を紹介します。
調査票対応で避けたいのは、
分からないから「はい」。
たぶんやっているから「はい」。
保守会社に任せているから「はい」。
と回答することです。
例えば、
「バックアップを取得していますか」
に対して、
「はい。毎日バックアップ」
と答える場合でも、
対象
保存場所
復元確認
が分からなければ、実際の状態を確認した方が安全です。
逆に、未対応だからといって何も説明できないわけではありません。
回答欄が許すなら、
未実施
一部実施
対象外
確認中
改善予定
を区別します。
例えば、
「MFAは現在メールシステムへ適用済み。VPNは2026年12月までの導入を予定」
のように、
現在の事実
と
将来の計画
を分離します。
将来実施する予定を、現在実施済みであるかのように回答しないことが重要です。
SCS評価制度と取引先調査票は同じものではない
この記事を読んだ方におすすめの市場調査レポート
基板実装・EMS・電子部品の営業、調達、市場調査に使える資料を紹介します。
2026年に特に注意したいのがSCS評価制度です。
SCSは、
「サプライチェーン強化に向けたセキュリティ対策評価制度」
の略称です。
経済産業省と内閣官房国家サイバー統括室が制度構築を進め、IPAが運営します。
2026年10月16日時点で、IPAは★3・★4について2027年3月頃の運用開始を予定しています。
★3は専門家確認付き自己評価。
★4は第三者評価と技術検証。
という仕組みです。
ただし、
「取引先のセキュリティ調査票」
イコール
「SCS評価制度」
ではありません。
取引先独自の調査票は今後も存在すると考えられます。
一方でSCSの要求事項が広く利用されるようになれば、
発注企業ごとにばらばらだった確認項目が、ある程度共通化されていく可能性があります。
IPAの中小企業向け情報セキュリティ対策ガイドライン第4.0版も、SCS評価制度の基本的な考え方を取り込んでいます。
なお、IPAの公式ページでは★3・★4の要求事項・評価基準の解説書について「2026年10月頃公開予定」と案内されていますが、2026年10月16日に確認した公式ページでは、まだ解説書への公開リンクを確認できませんでした。
今後更新される可能性があるため、SCS取得を目的とする場合は必ず最新のIPA公式資料で確認してください。
まず作るべき4種類の資料
この記事を読んだ方におすすめの市場調査レポート
基板実装・EMS・電子部品の営業、調達、市場調査に使える資料を紹介します。
調査票が100問あっても、100個の資料を作る必要があるとは限りません。
最初は大きく4種類に整理すると進めやすくなります。
1. 管理対象を把握する資料
・情報資産台帳
・PC一覧
・ソフトウェア一覧
・クラウドサービス一覧
・ネットワーク構成図
2. 会社のルールを示す資料
・情報セキュリティ基本方針
・情報セキュリティ規程
・アクセス管理ルール
・外部媒体管理ルール
3. 実施した証拠
・バックアップログ
・更新記録
・教育記録
・アカウント棚卸し記録
・設定画面
4. 事故時の資料
・インシデント対応手順
・緊急連絡網
・事故報告書
・復旧手順
この4種類を整理すると、
「ルールはあるが運用していない」
「実際にはやっているが文書がない」
「何を管理しているか分からない」
という違いが見えてきます。
特に、
実施しているが証拠がない
状態と、
そもそも実施していない
状態は分けて考える必要があります。
調査票が届いたら、この順番で確認する
この記事を読んだ方におすすめの市場調査レポート
基板実装・EMS・電子部品の営業、調達、市場調査に使える資料を紹介します。
実務では、上から100問を順番に調べるより、次の順で進める方が整理しやすくなります。
- 調査対象となる会社・工場・システム範囲を確認する
- 質問をカテゴリ分けする
- 現在実施していることを確認する
- 根拠資料を探す
- 「実施済み・一部実施・未実施・不明・対象外」に分類する
- 不明項目を担当部署へ確認する
- 未対応項目に改善期限と担当者を設定する
- 最後に取引先への回答を作る
最初から回答欄を埋めないことがポイントです。
SCS対応まで見据えて準備するなら
この記事を読んだ方におすすめの市場調査レポート
基板実装・EMS・電子部品の営業、調達、市場調査に使える資料を紹介します。
今回の10問で、
資産管理
基本方針
アクセス管理
MFA
バックアップ
教育
インシデント対応
などが整理できていなかった会社は、調査票だけを完成させるのではなく、社内資料として残しておくと次回から対応しやすくなります。
IPAも中小企業向けガイドライン第4.0版で、
基本方針
自社診断
情報セキュリティ関連規程
資産管理台帳
クラウド利用
インシデント対応
などのサンプル・支援資料を公開しています。
そして2026年からは、ここにSCS評価制度への対応という新しい視点も加わりました。
調査票回答のためだけに資料を作るのではなく、
「次の取引先から同じ質問が来ても、すぐ根拠を出せる状態」
を作ることが実務では重要です。
もう少し実務まで進めたい場合
この記事を読んだ方におすすめの市場調査レポート
基板実装・EMS・電子部品の営業、調達、市場調査に使える資料を紹介します。
取引先から実際にセキュリティ調査票が届き、
「何から作ればよいか分からない」
という場合に向けて、製造業サプライチェーン研究所では、
「はじめてのサイバーセキュリティ対応セット」
を用意しています。
Excel・Word・PDFの19ファイルで、
・セキュリティ管理台帳
・情報セキュリティ基本方針
・社内運用規程
・インシデント対応
・事故報告書
・顧客回答書
・記入例
・SCS★3確認用シート
などをまとめています。
これはSCS★3取得やサイバー攻撃防止を保証する商品ではありません。
目的は、
自社の状態を確認する
↓
証拠を整理する
↓
不足を見つける
↓
改善する
↓
取引先へ正確に回答する
ための土台を作ることです。
FAQ
この記事を読んだ方におすすめの市場調査レポート
基板実装・EMS・電子部品の営業、調達、市場調査に使える資料を紹介します。
セキュリティ調査票はすべての質問に「はい」と答えないと取引できませんか
必ずしもそうとは限りません。
取引先の基準によって判断は異なるため、未対応項目を隠すのではなく、現在の状態と改善予定を分けて説明することが重要です。
保守会社にITを任せていれば「対応済み」と答えてよいですか
契約内容と実際の対応範囲を確認してから回答します。
バックアップ、パッチ適用、監視、事故対応などは、契約によって保守対象が異なります。
ウイルス対策ソフトを入れていればセキュリティ対策済みですか
それだけでは十分とは言えません。
資産管理、ID管理、更新、バックアップ、ネットワーク、教育、事故対応など、複数の対策が組み合わさります。
バックアップは毎日取得していれば十分ですか
頻度だけでは判断できません。
バックアップ対象、保存先、世代管理、攻撃環境との分離、復元できるかまで確認する必要があります。
工場設備の古いWindowsも調査対象ですか
調査票の対象範囲によります。
ただし、社内ネットワークに接続していたり重要な製造工程に使われたりする場合は、リスク管理対象として確認しておく方がよいでしょう。
SCS★3を取れば取引先の調査票は不要になりますか
現時点ではそう断定できません。
SCSと取引先独自の調査票は別の仕組みであり、発注企業が独自確認を続ける可能性があります。
SCS評価制度はもう始まっていますか
2026年10月16日時点で、IPAは★3・★4の運用開始を2027年3月頃と案内しています。
セキュリティ調査票への対応で最初に作るべきものは何ですか
まず管理対象を把握することをおすすめします。
PC、サーバー、クラウド、ネットワーク、重要情報などが分からなければ、アクセス管理やバックアップの対象も判断できません。
まとめ
この記事を読んだ方におすすめの市場調査レポート
基板実装・EMS・電子部品の営業、調達、市場調査に使える資料を紹介します。
サイバーセキュリティ調査票で重要なのは、
・質問文だけで判断しない
・対象範囲を明確にする
・「はい」の根拠となる証拠を確認する
・実施済みと改善予定を混同しない
・回答結果を次回も使える社内資料として残す
ことです。
そして製造業では、事務所のPCだけではなく、
工場ネットワーク
設備PC
USBメモリ
リモート保守
生産管理
図面・製造データ
まで確認範囲が広がる場合があります。
調査票が届いたら、まず1問目から回答欄を埋めるのではありません。
最初に、
「この調査票は、当社のどこまでを対象としているのか」
を確認してください。
そこが決まれば、誰に確認すべきか、何の証拠を探すべきかが見えやすくなります。
はじめてのサイバーセキュリティ対応セット
Excel・Word・PDF 19ファイル

コメント